MCP : comment un agent IA se branche aux outils de l’entreprise
Le protocole MCP relie un agent IA à une messagerie ou un CRM. Ce qu’il standardise, ce qu’il ne contrôle pas, et ce que TARS vérifie avant de brancher.
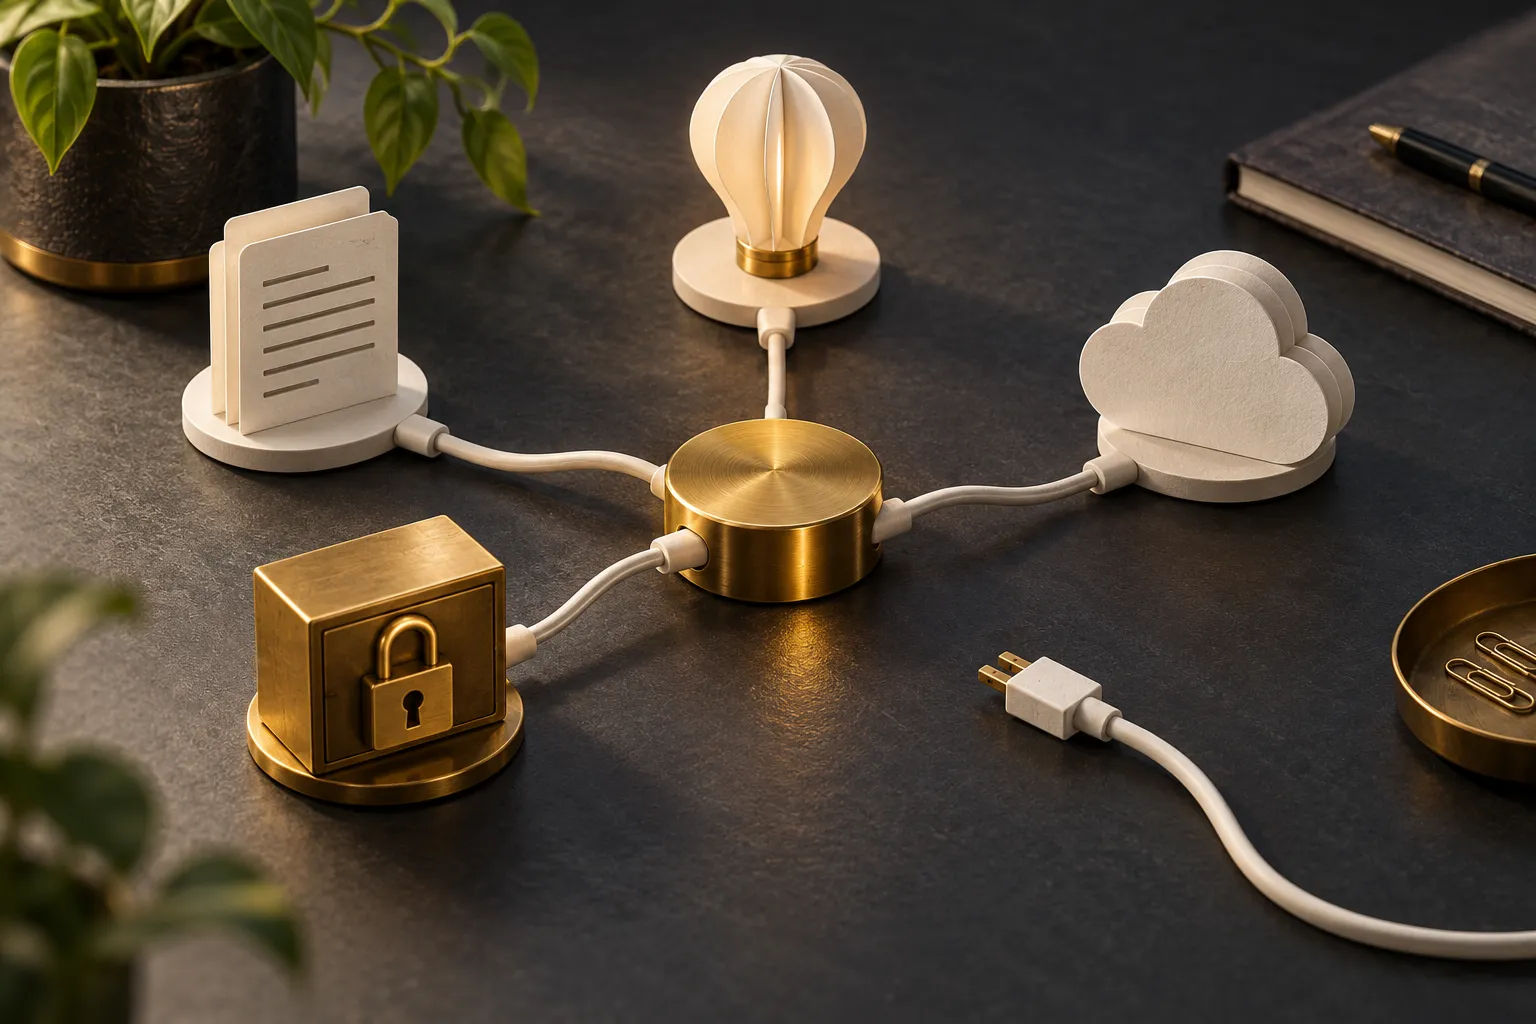
Le Model Context Protocol (MCP) est une norme ouverte qui décrit comment un agent IA découvre et utilise les outils d’un autre logiciel : chercher un message, lire une fiche client, créer un rendez-vous. Il standardise le branchement. Il ne décide pas de ce que l’agent a le droit de faire : ce choix reste à celui qui configure l’agent.
Anthropic a publié MCP fin 2024, et sa spécification est ouverte sur modelcontextprotocol.io. Le sujet avance vite chez ceux qui construisent des agents : sur Malt, la part de freelances qui déclarent cette compétence a progressé de 2 788 % en un an, quand la demande des entreprises reste encore faible (Malt Tech Trends 2026).
Ce qu’un serveur MCP met à disposition
Un serveur MCP est un petit programme qui présente une liste d’outils à l’agent : leur nom, leur rôle et les informations à fournir. L’agent lit cette liste, choisit un outil et envoie sa demande ; le serveur l’exécute avec le compte qu’on lui a confié.
| Élément | Rôle | Question à poser avant de brancher |
|---|---|---|
| Le serveur | Fait le lien avec le logiciel | Qui le publie, et quelle version est installée ? |
| Les outils | Les actions proposées à l’agent | Lesquels la tâche utilise-t-elle vraiment ? |
| Le compte | Les droits réels sur le logiciel | Lecture seule possible ? Compte dédié ? |
| Le secret | Mot de passe ou jeton d’accès | Où est-il rangé, et qui peut le lire ? |
Ce que MCP ne contrôle pas
Le protocole transporte les demandes ; il ne trie pas les outils. Un serveur de messagerie peut proposer la lecture, l’envoi et la suppression dans la même liste. Si la tâche consiste à préparer des relances, seules la recherche et la lecture devraient être activées.
Hermes Agent, le socle open source de Nous Research sur lequel TARS est construit, documente ce tri : une liste d’outils retenus par serveur, ou une liste d’outils exclus. Chaque outil activé occupe aussi de la place dans ce que le modèle lit à chaque échange, ce qui pèse sur la consommation de tokens.
Ce que TARS vérifie quand on branche un outil
Dans TARS, chaque outil branché passe par une carte d’intégration, et plusieurs contrôles s’appliquent sans réglage particulier.
- Le secret reste dans un coffre. Le mot de passe ou le jeton est rangé dans un coffre de secrets ; la configuration de l’agent n’en garde qu’une référence.
- Seuls les serveurs autorisés passent. Une carte relue fixe la version exacte du serveur. Un serveur hors de cette liste doit être explicitement autorisé sur la machine.
- « Connecté » veut dire utilisable. Une intégration n’est affichée connectée que si trois éléments sont présents : le secret dans le coffre, la déclaration du serveur et le chargement effectif de ses outils par l’agent. S’il en manque un, elle reste « disponible ».
- La déconnexion est vérifiée. Débrancher un outil supprime ses identifiants du coffre et contrôle qu’ils ont bien disparu. Un coffre injoignable produit une erreur, jamais une déconnexion annoncée à tort.
Exemple réel de carte. Pour une boîte mail standard (IMAP), la carte TARS ne propose que la lecture : lister les dossiers, chercher, lire les messages et les pièces jointes. L’envoi, les brouillons, les déplacements et les suppressions ne sont pas exposés à l’agent.
Un outil répond maintenant, il ne se souvient pas
Un outil MCP répond pendant l’échange, à la question posée. Il ne garde rien derrière lui et ne peut pas répondre à « qu’est-ce que j’ai raté cette semaine ? » : personne n’a vu passer les messages.
Pour une question qui porte sur le passé ou sur un volume, TARS s’appuie sur une collecte : une fenêtre d’historique rapatriée à l’avance, sur laquelle la recherche et les rapprochements travaillent. Brancher un serveur MCP ne remplit donc pas la mémoire de l’agent. L’article RAG ou agent IA revient sur ce choix.
Avant de brancher un outil : cinq vérifications
- Identifier l’éditeur du serveur et figer sa version.
- Lister les outils proposés et n’activer que ceux de la tâche.
- Utiliser un compte aux droits limités, en lecture seule quand c’est possible.
- Ranger le secret hors des fichiers de configuration.
- Savoir comment révoquer l’accès, et vérifier qu’il l’est.
Le protocole ne rend pas un serveur sûr : un serveur trop permissif reste un risque, même branché par MCP. Pour brancher vos outils à un agent avec ces contrôles, écrivez-moi avec les logiciels concernés et la tâche visée : je vous dirai ce que TARS sait déjà relier et ce qui demande une étude.
Poursuivre la lecture
Connecter un outil à l’IA : quel travail lui confier ?
Un accès technique ne définit pas une procédure. Distinguez connexion, règles métier et responsabilité avec un exemple fictif de réservation de salle.
Quels droits donner à un agent IA sur votre messagerie ?
Lecture, brouillons et envoi ne demandent pas les mêmes accès. Préparez une matrice de droits et vérifiez ce que le connecteur autorise réellement.
Pourquoi une conversation avec un agent IA coûte de plus en plus cher
Ce que j’ai appris en épuisant deux fois mon quota : comment un agent IA facture réellement, et ce qui fait grimper la note sans qu’on s’en aperçoive.
Une question sur votre cas précis ?
Décrivez votre besoin en deux lignes. Je vous réponds moi-même — par téléphone, en visio, ou autour d’un café en Alsace.